Noticias y Actualidad

Atención Personalizada Consultores Expertos LOPD / RGPD
Ahora al Solicitar un Presupuesto obtendrá un Informe de Situación LOPD/RGPD de su negocio sin coste alguno.

Nueva normativa de prevención de blanqueo de capitales: ¿está tu empresa preparada para los cambios de octubre de 2026?

El Real Decreto 813/2026, que entra en vigor el 28 de octubre, introduce importantes modificaciones en la normativa de prevención del blanqueo de capitales y financiación del terrorismo. Entre sus novedades destacan los cambios en la designación de representantes ante el SEPBLAC, las obligaciones relativas a sanciones financieras internacionales, la actualización de los análisis de riesgos y los nuevos mecanismos de identificación de clientes.
¿Sabrías detectar un correo de phishing antes de que sea demasiado tarde?

El phishing sigue siendo una de las principales amenazas de ciberseguridad en 2026. A través de correos, SMS y mensajes fraudulentos, los ciberdelincuentes suplantan a entidades legítimas para robar información y credenciales. Aprender a identificar señales de alerta y fomentar la concienciación de los empleados es clave para prevenir ataques y proteger a las organizaciones.

Octubre, el mes Europeo de la Ciberseguridad: ¿Está tu empresa realmente preparada para un ciberataque?

Durante el Mes Europeo de la Ciberseguridad, en LEGITEC recordamos la importancia de anticiparse a las amenazas digitales. A través de PentestingTeam, nuestra unidad especializada en ciberseguridad ofensiva, ayudamos a las organizaciones a identificar vulnerabilidades en aplicaciones, redes, sistemas e infraestructuras antes de que sean explotadas por ciberdelincuentes.

Descubre cómo las pruebas de intrusión y auditorías de seguridad pueden ayudarte a reducir riesgos, reforzar la protección de tu empresa y mejorar su cumplimiento normativo.

¿Está tu organización preparada para un ciberataque?

Real Decreto 723/2026: contratos de trabajo y nuevas obligaciones

El Real Decreto 723/2026 sobre contratos de trabajo introduce nuevas obligaciones de información para las empresas desde el 5 de octubre de 2026. La norma amplía la información que debe recibir la plantilla sobre sus condiciones laborales. Entre las novedades se incluyen el Plan de Igualdad, los protocolos frente al acoso, las medidas LGTBI y determinados sistemas automatizados. ¿Es necesario modificar todos los contratos de trabajo? No necesariamente: la información también puede facilitarse mediante documentos complementarios. Te explicamos qué debe hacer tu empresa para adaptarse a la nueva normativa.

Desconexión digital: qué es y qué obligaciones tienen las empresas

La desconexión digital es el derecho de los trabajadores a no atender comunicaciones laborales fuera de su jornada. Las empresas deben establecer una política interna que respete los periodos de descanso, vacaciones y permisos, informar y formar a la plantilla y evitar una cultura de disponibilidad permanente. Este derecho está reconocido en la LOPDGDD, el Estatuto de los Trabajadores y la Ley de Trabajo a Distancia.

Fundación Aspacia obtiene el ENS en categoría MEDIA: ciberseguridad para proteger su misión social

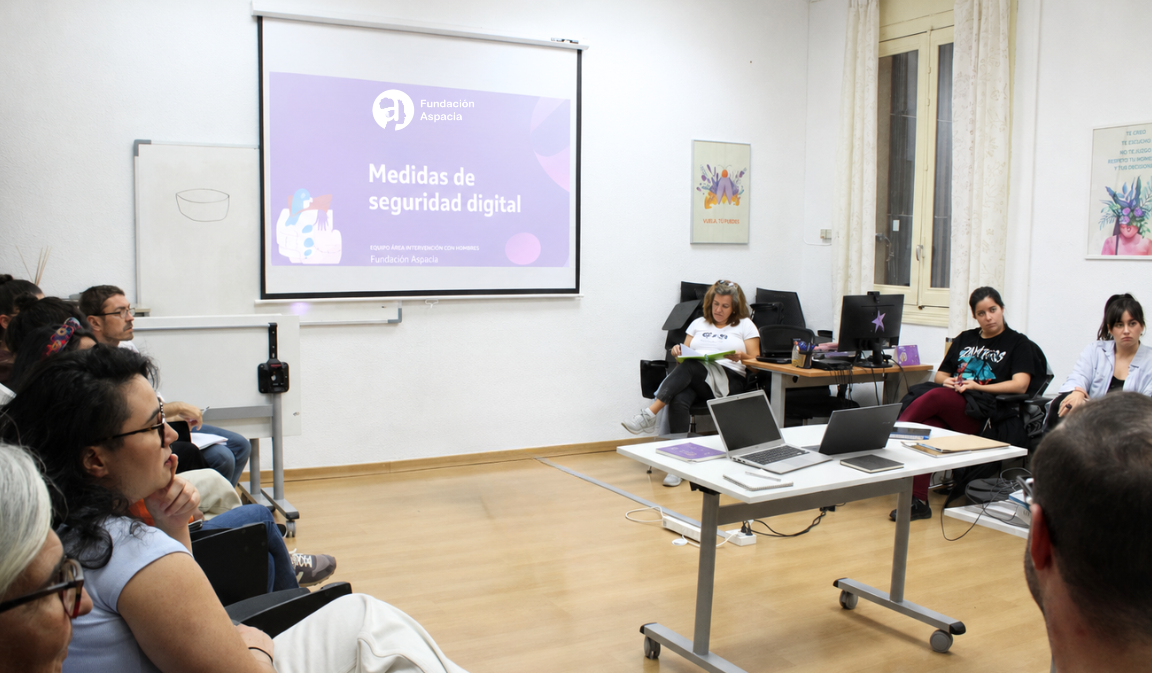
Fundación Aspacia ha obtenido la certificación del Esquema Nacional de Seguridad (ENS) en categoría MEDIA, reforzando la protección de la información que sustenta su labor social. Con el acompañamiento de Legitec, la entidad ha implantado un modelo de ciberseguridad adaptado a su realidad, demostrando que la seguridad de la información es también una forma de proteger a las personas y garantizar la continuidad de sus servicios.

Reglamento IA para tu organización

Inteligencia Artificial en la organización: de la norma a la acción

El uso de la inteligencia artificial plantea nuevas obligaciones para las empresas con la aplicación del Reglamento Europeo de Inteligencia Artificial (AI Act). Conoce por qué es necesario establecer un protocolo de uso de la IA, formar a los empleados y contar con una adecuada gobernanza para garantizar el cumplimiento normativo y aprovechar la IA de forma segura y responsable.

ISO 27001

ISO 27001: La guía para implementar un SGSI y proteger la información de tu empresa

La ISO 27001 es el estándar internacional de referencia para gestionar y proteger la seguridad de la información en las empresas. Descubre en qué consiste, qué requisitos debe cumplir un Sistema de Gestión de Seguridad de la Información (SGSI), cómo obtener la certificación y qué ventajas aporta para reducir riesgos y proteger los activos de la organización.